요즘 AI로 글도 쓰고 그림도 만들죠. 같은 AI가 해킹하는 쪽에서도 쓰이고 있어요. 2026년 10월 21일 PHP가 고친 치명적 취약점 두 개도 보안회사 연구진이 AI로 찾아냈고, 패치가 나오기 전부터 실제 공격 시도가 보고됐어요.
이 글은 AI가 해킹을 왜 쉽게 만들었는지, 왜 오래 손대지 않은 홈페이지가 먼저 노려지는지, 운영자가 오늘 무엇을 확인하면 되는지 차례로 정리했어요.
AI 해킹, 무엇이 달라졌나요
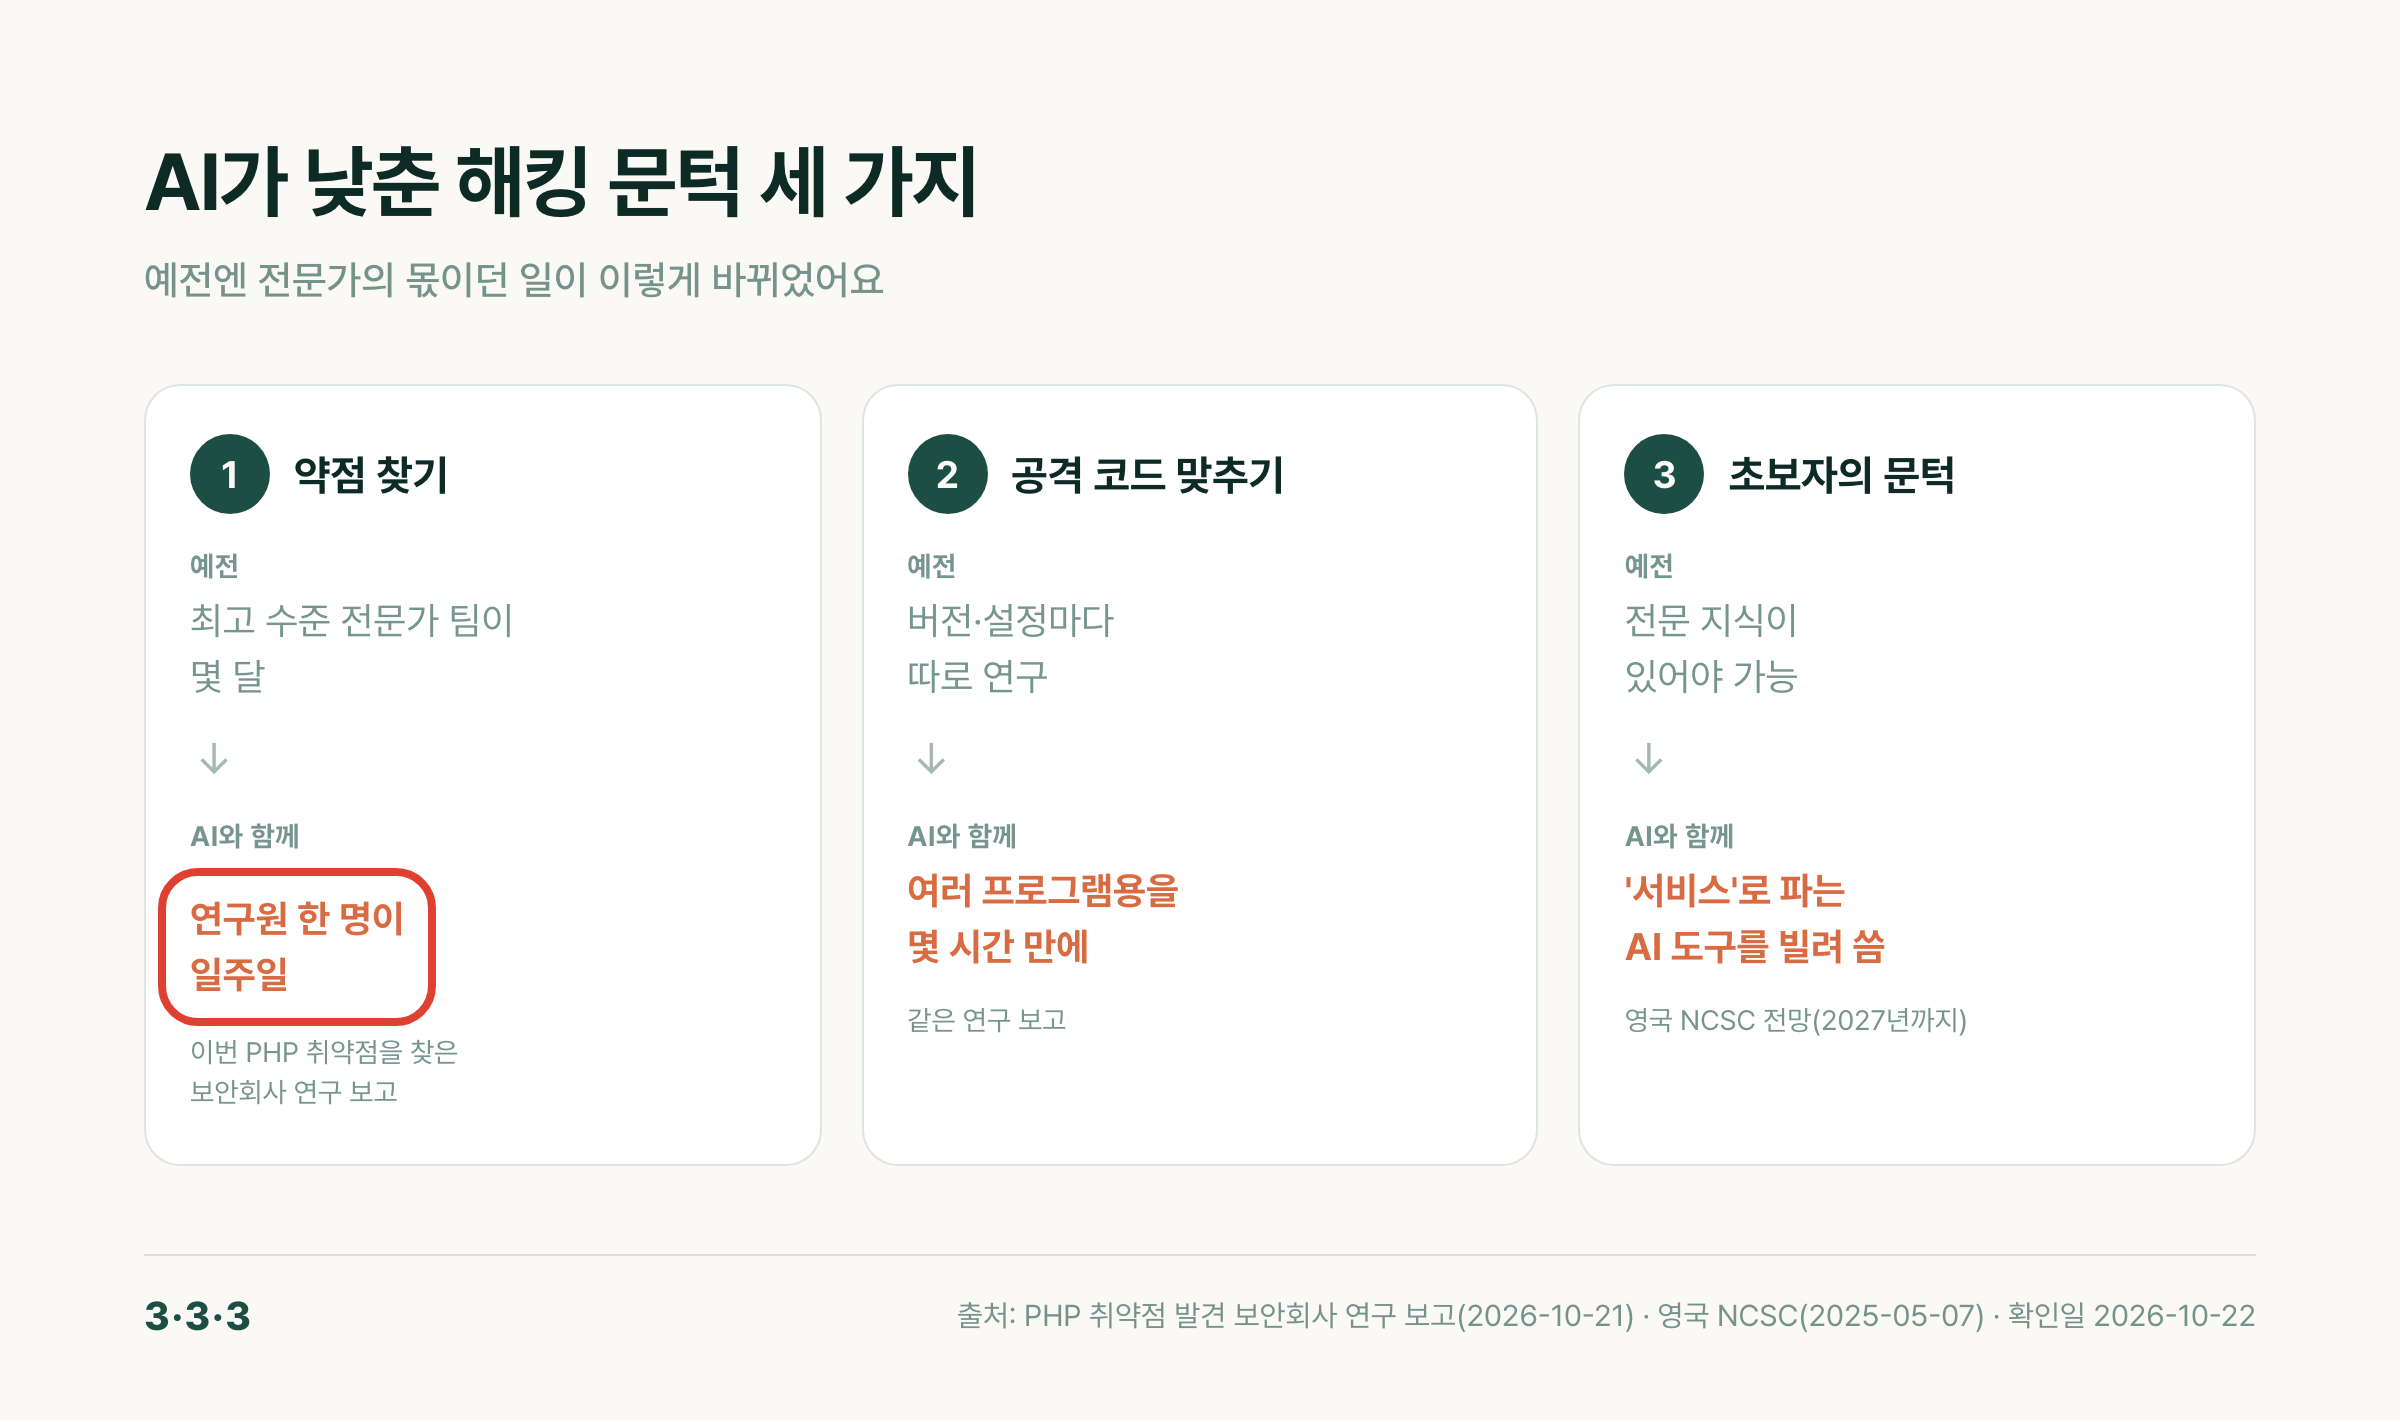
해킹에는 원래 세 가지가 필요했어요. 약점을 찾는 눈, 그 약점을 파고드는 공격 코드, 그리고 여러 홈페이지에 시도해 볼 시간과 손이에요. 오랫동안 이 세 가지가 전문가의 몫이었기 때문에, 작은 회사 홈페이지는 “굳이 우리를?” 하고 넘어가도 큰일이 없는 경우가 많았어요. AI는 세 가지 모두의 문턱을 낮췄어요.
- 약점 찾기: 이번 PHP 취약점을 찾은 보안회사는 연구 보고에서 AI 모델과 함께 취약점을 찾고 공격 코드까지 만들었다고 밝혔어요. 예전엔 최고 수준의 전문가 팀이 몇 달 걸릴 일을 연구원 한 명이 일주일 만에 끝냈다고 해요.
- 공격 코드 맞추기: 같은 보고에 따르면 AI가 PHP 버전과 설정마다 공격 코드를 고쳐 맞추는 일을 도왔고, 여러 프로그램에 맞춘 공격 코드를 몇 시간 만에 만들었어요. 버전마다 따로 공부해야 했던 일이 줄어든 거예요.
- 초보자의 문턱: 영국 국가사이버보안센터(NCSC)는 2025년 평가 보고서에서 AI가 이미 알려진 취약점을 악용하는 능력을 거의 확실히 높일 거라고 봤어요. 실력 있는 범죄자가 AI 도구를 ‘서비스’처럼 팔면 초보 공격자도 그 도움을 받게 될 거라고도 했어요.
국내도 같은 판단이에요. 과학기술정보통신부는 2026년 5월 AI 기반 사이버 위협에 대응하는 민간 정보보호 계획을 내놓으면서, 사이버보안 분야의 AI 발전 속도가 최고 수준 해커와 견줄 만큼 빠르다고 설명했어요(연합뉴스). 고성능 AI로 취약점을 대량으로 찾는 일이 흔해지면 취약점 공개도 한꺼번에 쏟아질 수 있어, 그에 대비한 비상 대응 체계도 만들겠다고 했어요. 운영자 입장에서는 챙겨야 할 보안 업데이트가 더 잦아진다는 뜻이에요.
챗GPT 해킹 사례, 10대도 공격 프로그램을 만들었어요
“AI가 해킹을 쉽게 만든다”는 말이 막연하게 들린다면, 실제로 붙잡힌 사례를 보면 돼요. 두 사건 모두 전문 교육을 받은 해커가 아니라 10대가 AI의 도움으로 공격 도구를 만들었어요.
- 2026년 7월 일본 경찰은 15세 고등학생이 챗GPT로 공격을 자동으로 반복하는 프로그램을 만들어, 한 애니메이션 스트리밍 서비스 회원 4만6천여 명의 구독을 무단으로 해지시켰다고 밝혔어요. 서비스는 한동안 멈췄고, 회사가 접속을 막자 학생은 IP 주소를 바꿔 가며 공격을 이어 갔다고 해요. 학생은 프로그래밍을 독학했다고 진술했어요(The Record 보도).
- 2025년 2월에는 일본에서 14~16세 학생 3명이 통신사 시스템에 무단으로 접속해 휴대전화 회선을 부정 개통한 혐의로 붙잡혔어요. 이 과정에 챗GPT로 만든 프로그램을 썼다고 보도됐어요(AFP 보도). 일본 언론은 이들이 다른 사람의 아이디·비밀번호를 썼다고 전했어요.
두 번째 사건에서 볼 점이 하나 더 있어요. 다른 곳에서 새어 나간 아이디·비밀번호는 AI로 만든 프로그램이 빠르게 대신 넣어 볼 수 있어요. 홈페이지 관리자 비밀번호를 다른 서비스와 같이 쓰고 있다면, 취약점이 없어도 문이 열릴 수 있다는 뜻이에요.
취약점 공개부터 공격까지, 이제 며칠이면 돼요
예전엔 보안 업데이트가 나오면 “다음 달 점검 때 하자”고 미뤄도 큰 탈이 없는 경우가 많았어요. 지금은 다르다고 봐요. NCSC는 같은 보고서에서 취약점이 공개된 뒤 실제 공격까지 걸리는 시간이 이미 며칠로 줄었고, AI가 이를 더 줄일 게 거의 확실하다고 했어요. 업데이트할 여유가 그만큼 짧아졌다는 뜻이에요.
이번 PHP 취약점이 그 예예요.
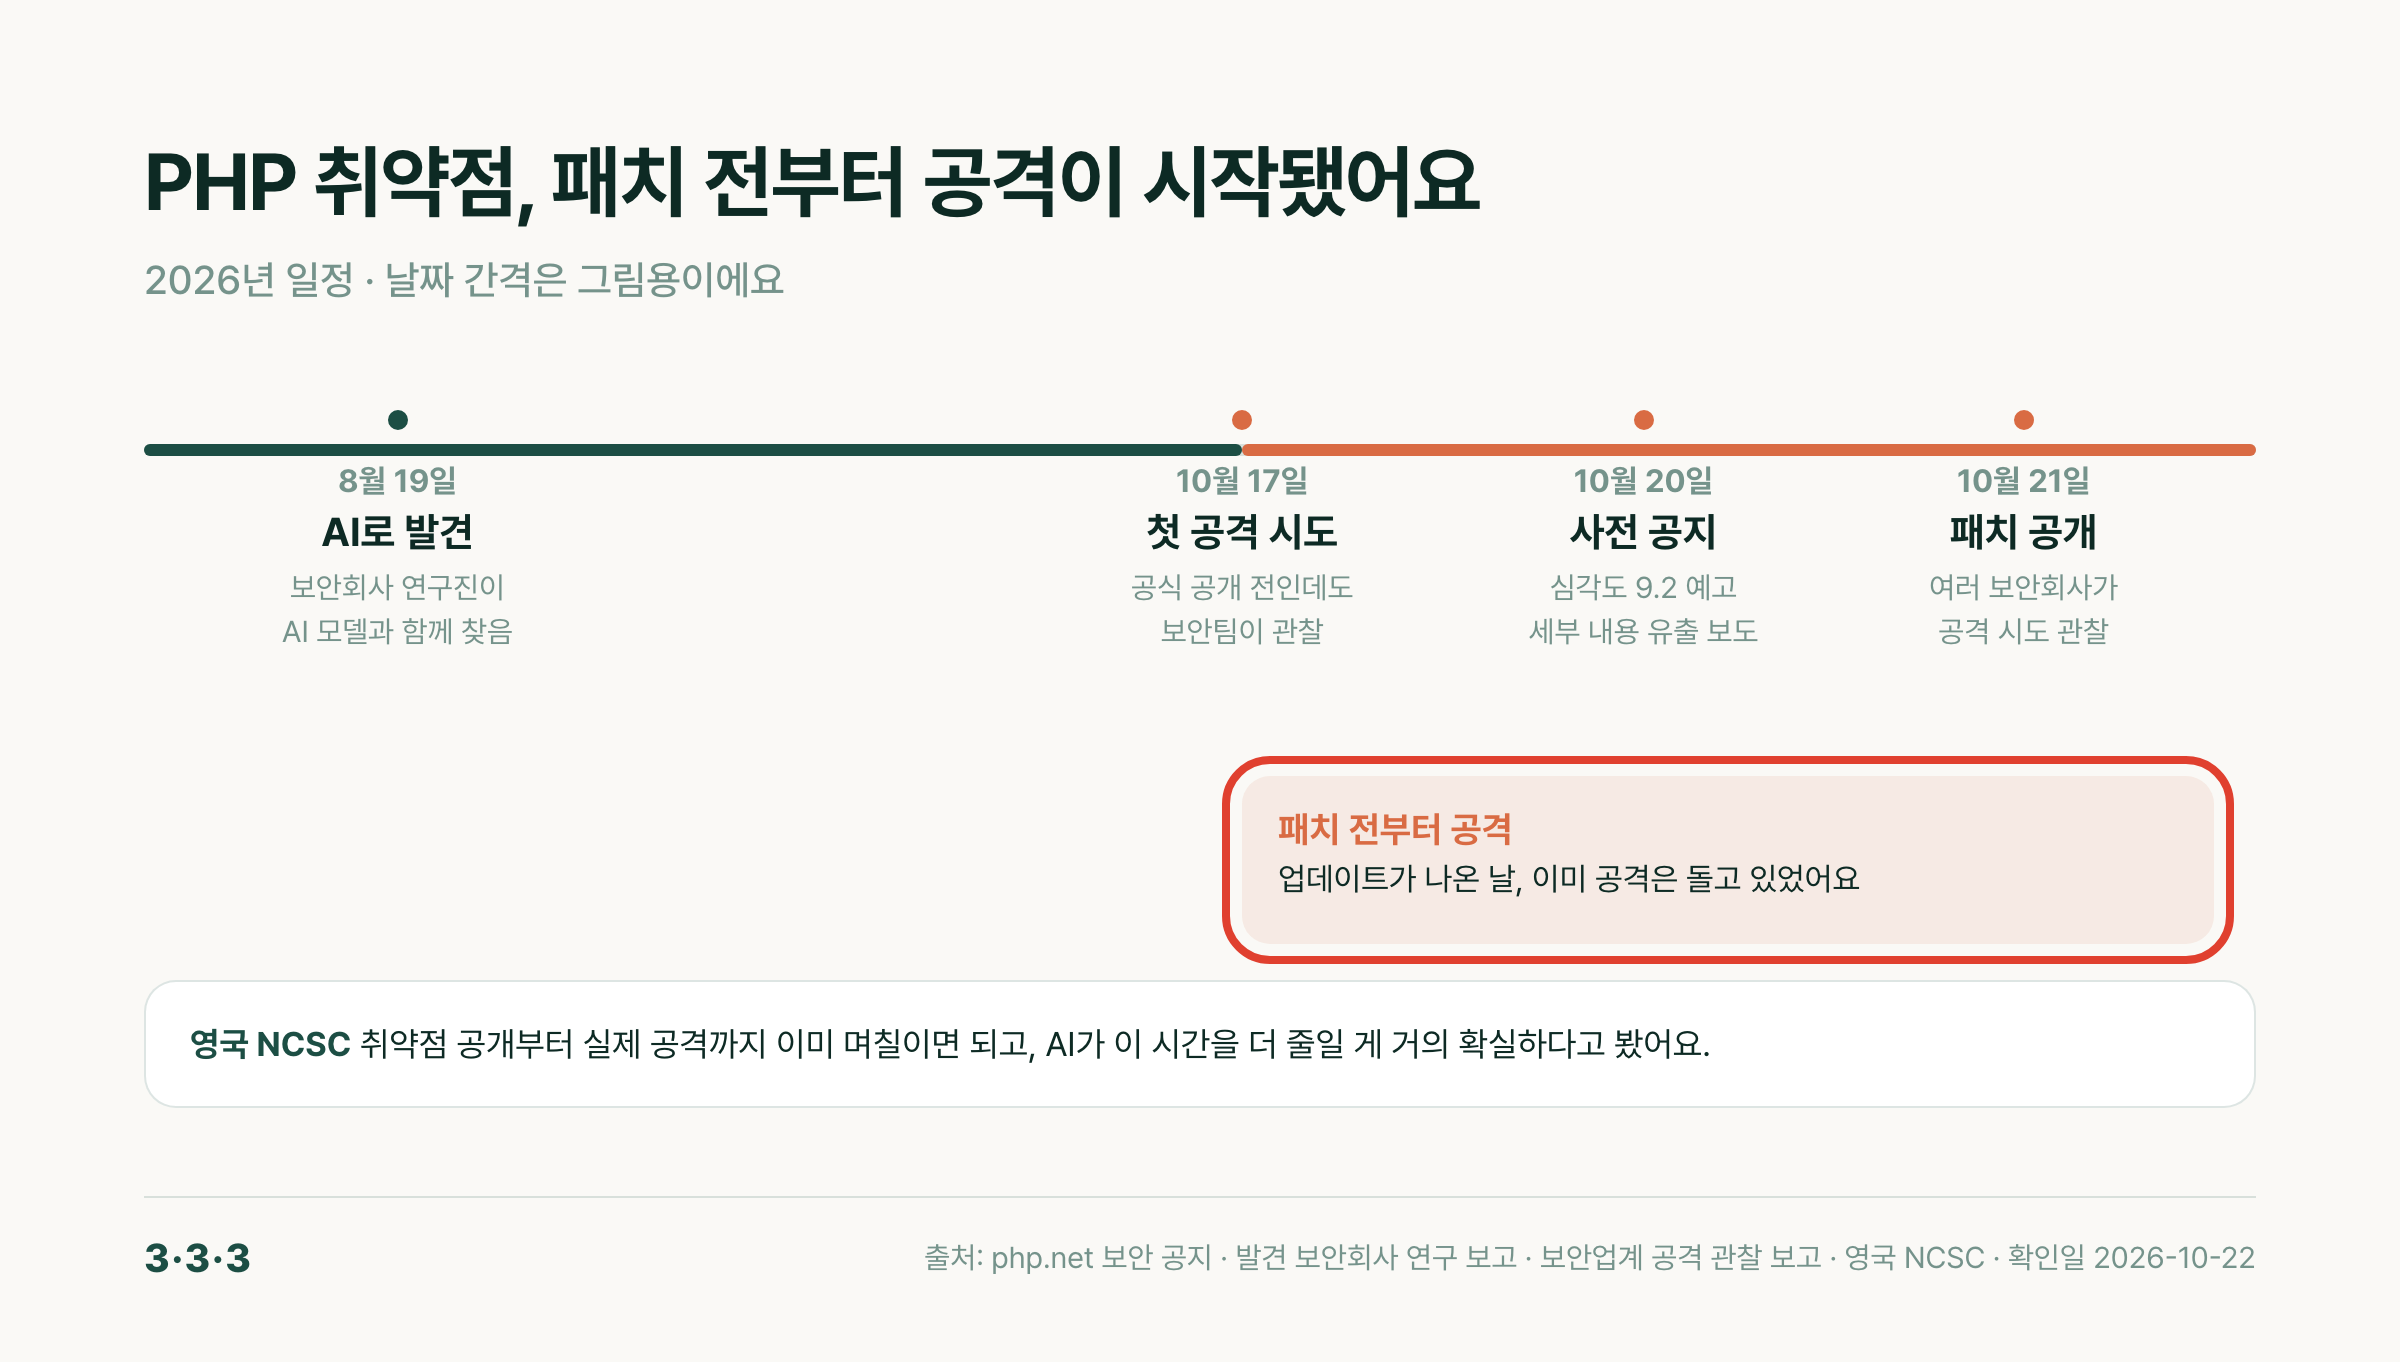
- 8월 19일: 보안회사 연구진이 AI로 취약점을 찾았어요.
- 10월 17일: 공식 공개 전인데도, 한 클라우드 회사 보안팀이 이 취약점을 노린 공격 시도를 봤다고 밝혔어요.
- 10월 20일: PHP가 심각도 10점 만점에 9.2점의 취약점을 다음 날 고친다고 미리 알렸어요. 공식 발표 전에 세부 내용 일부가 온라인에 먼저 퍼졌다는 보도도 나왔어요.
- 10월 21일: PHP 보안 공지와 함께 새 버전 8.5.12·8.4.27·8.3.36·8.2.35가 나왔어요. 같은 날 여러 보안회사가 실제 공격 시도를 관찰했다고 밝혔어요.
PHP는 공지에서 업데이트만이 완전한 해결책이고, 설정을 바꾸는 임시 조치로는 안전해지지 않는다고 적었어요. 로그인하지 않은 사람이 보낸 요청 하나로, 홈페이지 프로그램이 실행되기도 전에 공격이 일어날 수 있는 경우도 확인됐다고 했어요. 관리자 비밀번호를 아무리 어렵게 바꿔도 막을 수 없는 종류라는 뜻이에요.
작은 홈페이지도 노려지는 이유
“우리 홈페이지엔 훔칠 돈도 비밀도 없는데 누가 해킹하겠어?” 하고 생각하기 쉬워요. 하지만 공격자에게는 홈페이지 자체가 쓸모 있는 물건이에요. 다만 모든 홈페이지가 같은 위험에 있는 건 아니에요. 오래 손대지 않은 홈페이지가 먼저 노려지는 데는 이유가 있어요.
해킹된 홈페이지는 이렇게 쓰여요
구글은 검색 스팸 정책에서 보안 취약점 때문에 허락 없이 들어간 콘텐츠를 ‘해킹된 콘텐츠’로 따로 다뤄요. 정책에 나온 예는 이래요.
- 기존 페이지에 악성 코드를 몰래 넣어요.
- 스팸이나 악성 내용을 담은 새 페이지를 홈페이지에 추가해요.
- 기존 페이지 내용을 눈에 띄지 않게 바꿔요.
- 방문자 일부를 해로운 페이지나 스팸 페이지로 넘겨요.
우리 홈페이지의 이름과 검색 순위를 빌려 남을 속이는 데 쓰는 거예요. 피해는 방문자에게 먼저 가고, 검색 결과나 크롬에 경고가 붙으면 손님이 들어오지 않아요. 회원 가입이나 주문을 받는 홈페이지라면 고객 정보가 새는 통로가 될 수도 있어요.
지원이 끝난 버전은 고쳐지지 않아요
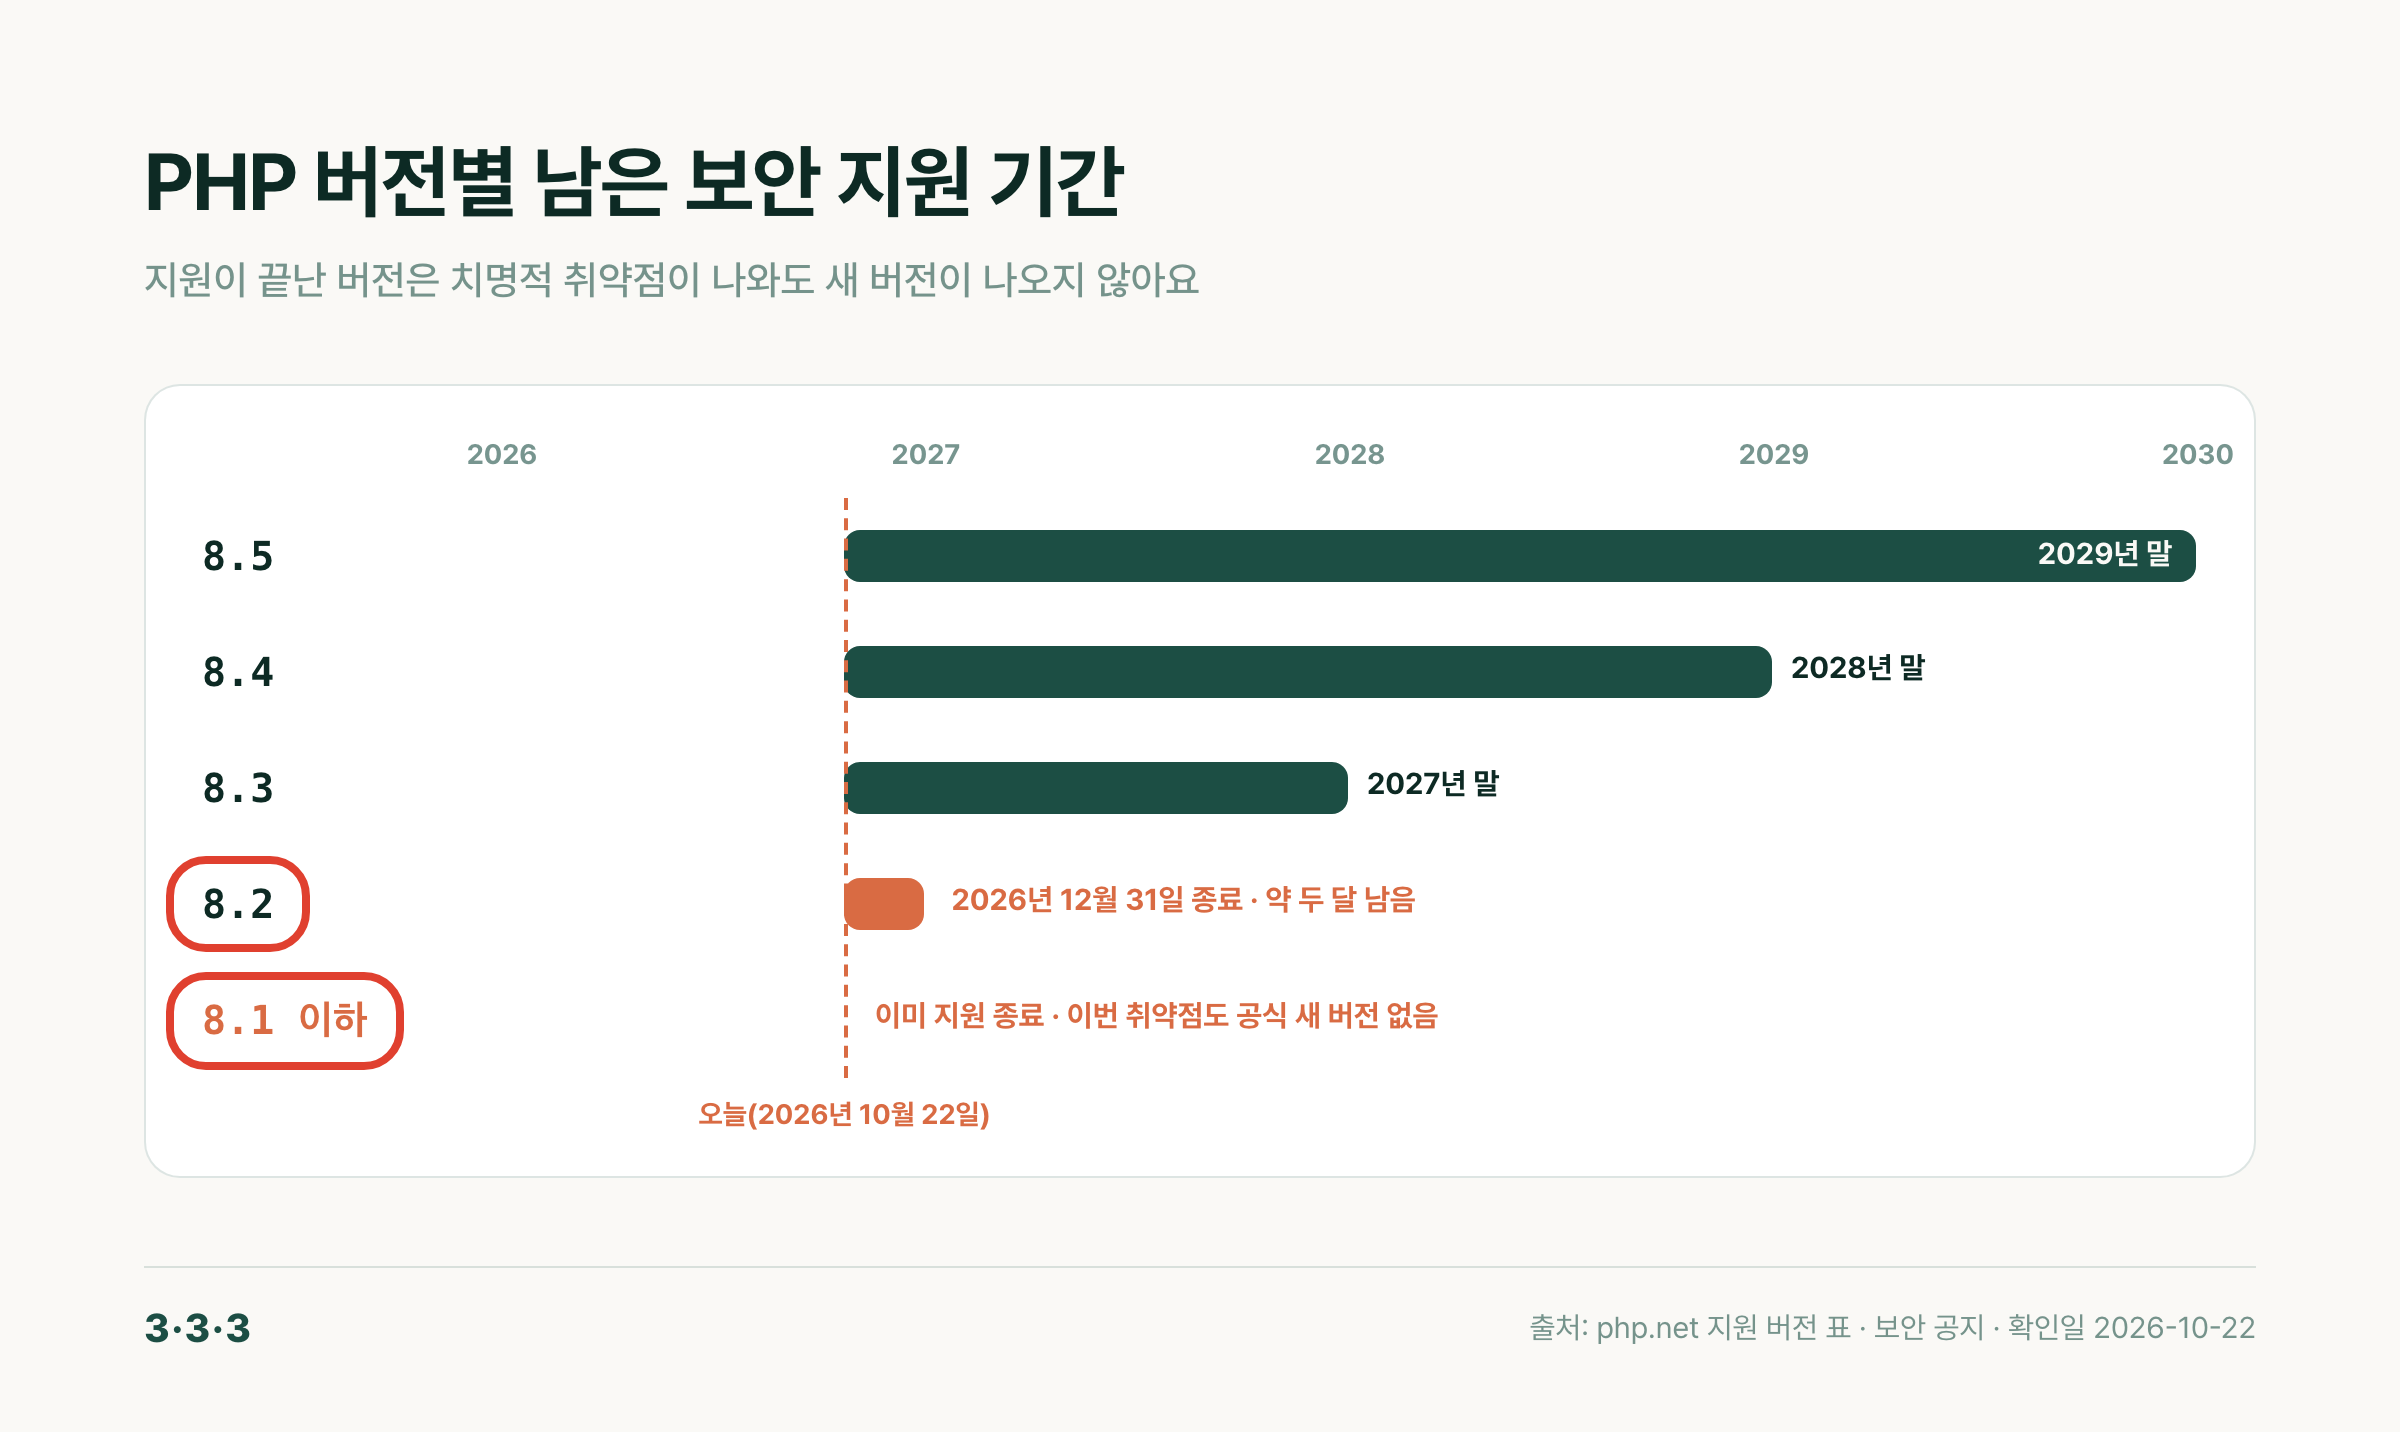
PHP는 버전마다 보안 지원 기간이 정해져 있어요. PHP 지원 버전 표를 보면 8.1 이하는 이미 지원이 끝났어요. 이번처럼 치명적인 취약점이 나와도 PHP 쪽에서 새 버전을 내 주지 않아요. 이번에는 사안이 심각해 7.4·8.0·8.1용 최소한의 수정 코드를 따로 공개했지만, 직접 프로그램을 빌드하는 사람을 위한 것이라 일반 홈페이지 운영자가 바로 쓸 수 있는 방법은 아니에요.
8.2도 2026년 12월 31일에 보안 지원이 끝나요. 지금 8.2를 쓰고 있다면 이번 업데이트를 하면서 다음 버전 계획도 같이 세워야 해요.
| PHP 버전 | 보안 지원 | 이번 업데이트 |
|---|---|---|
| 8.5 | 2029년 12월 31일까지 | 8.5.12 이상 |
| 8.4 | 2028년 12월 31일까지 | 8.4.27 이상 |
| 8.3 | 2027년 12월 31일까지 | 8.3.36 이상 |
| 8.2 | 2026년 12월 31일 종료 | 8.2.35 이상 |
| 8.1 이하 | 종료 | 공식 새 버전 없음 |
아무도 업데이트를 챙기지 않아요
홈페이지를 만든 업체와 연락이 끊겼거나, 유지보수 계약 없이 몇 년째 그대로 둔 홈페이지는 누가 업데이트를 할지부터 정해져 있지 않아요. 이번 PHP 소식을 전한 국내 언론도 오래 방치된 홈페이지와 구형 버전을 쓰는 곳을 특히 걱정했어요(뉴시스).
공격은 홈페이지 크기를 가리지 않아요
NCSC는 AI가 알려진 취약점을 악용하는 능력을 높이면서, 보안 업데이트를 하지 않은 시스템을 노리는 공격이 늘어날 거라고 봤어요. 공격하는 쪽에서는 유명한 회사인지보다 업데이트가 안 된 곳인지가 더 중요하다는 뜻이에요. 과학기술정보통신부도 2026년 6월 중소기업 보안 지원을 발표하면서 여건이 부족한 중소기업이 AI 보안 위협에 더 취약하다고 했어요(보안뉴스).
홈페이지 보안 점검, 운영자가 확인할 6가지
전문 지식이 없어도 확인할 수 있는 것부터 시작해요. 모르는 칸은 홈페이지를 관리하는 업체에 그대로 물어보면 돼요.
업체에는 이렇게 보내면 돼요.
우리 홈페이지(example.com) 보안 상태를 확인하고 싶습니다.
1. PHP 버전과 2026년 10월 21일 PHP 보안 업데이트
   (8.5.12·8.4.27·8.3.36·8.2.35) 적용 여부
2. 게시판·쇼핑몰 프로그램과 확장 기능 버전
3. 업데이트 전후로 이상한 접속 흔적이 있었는지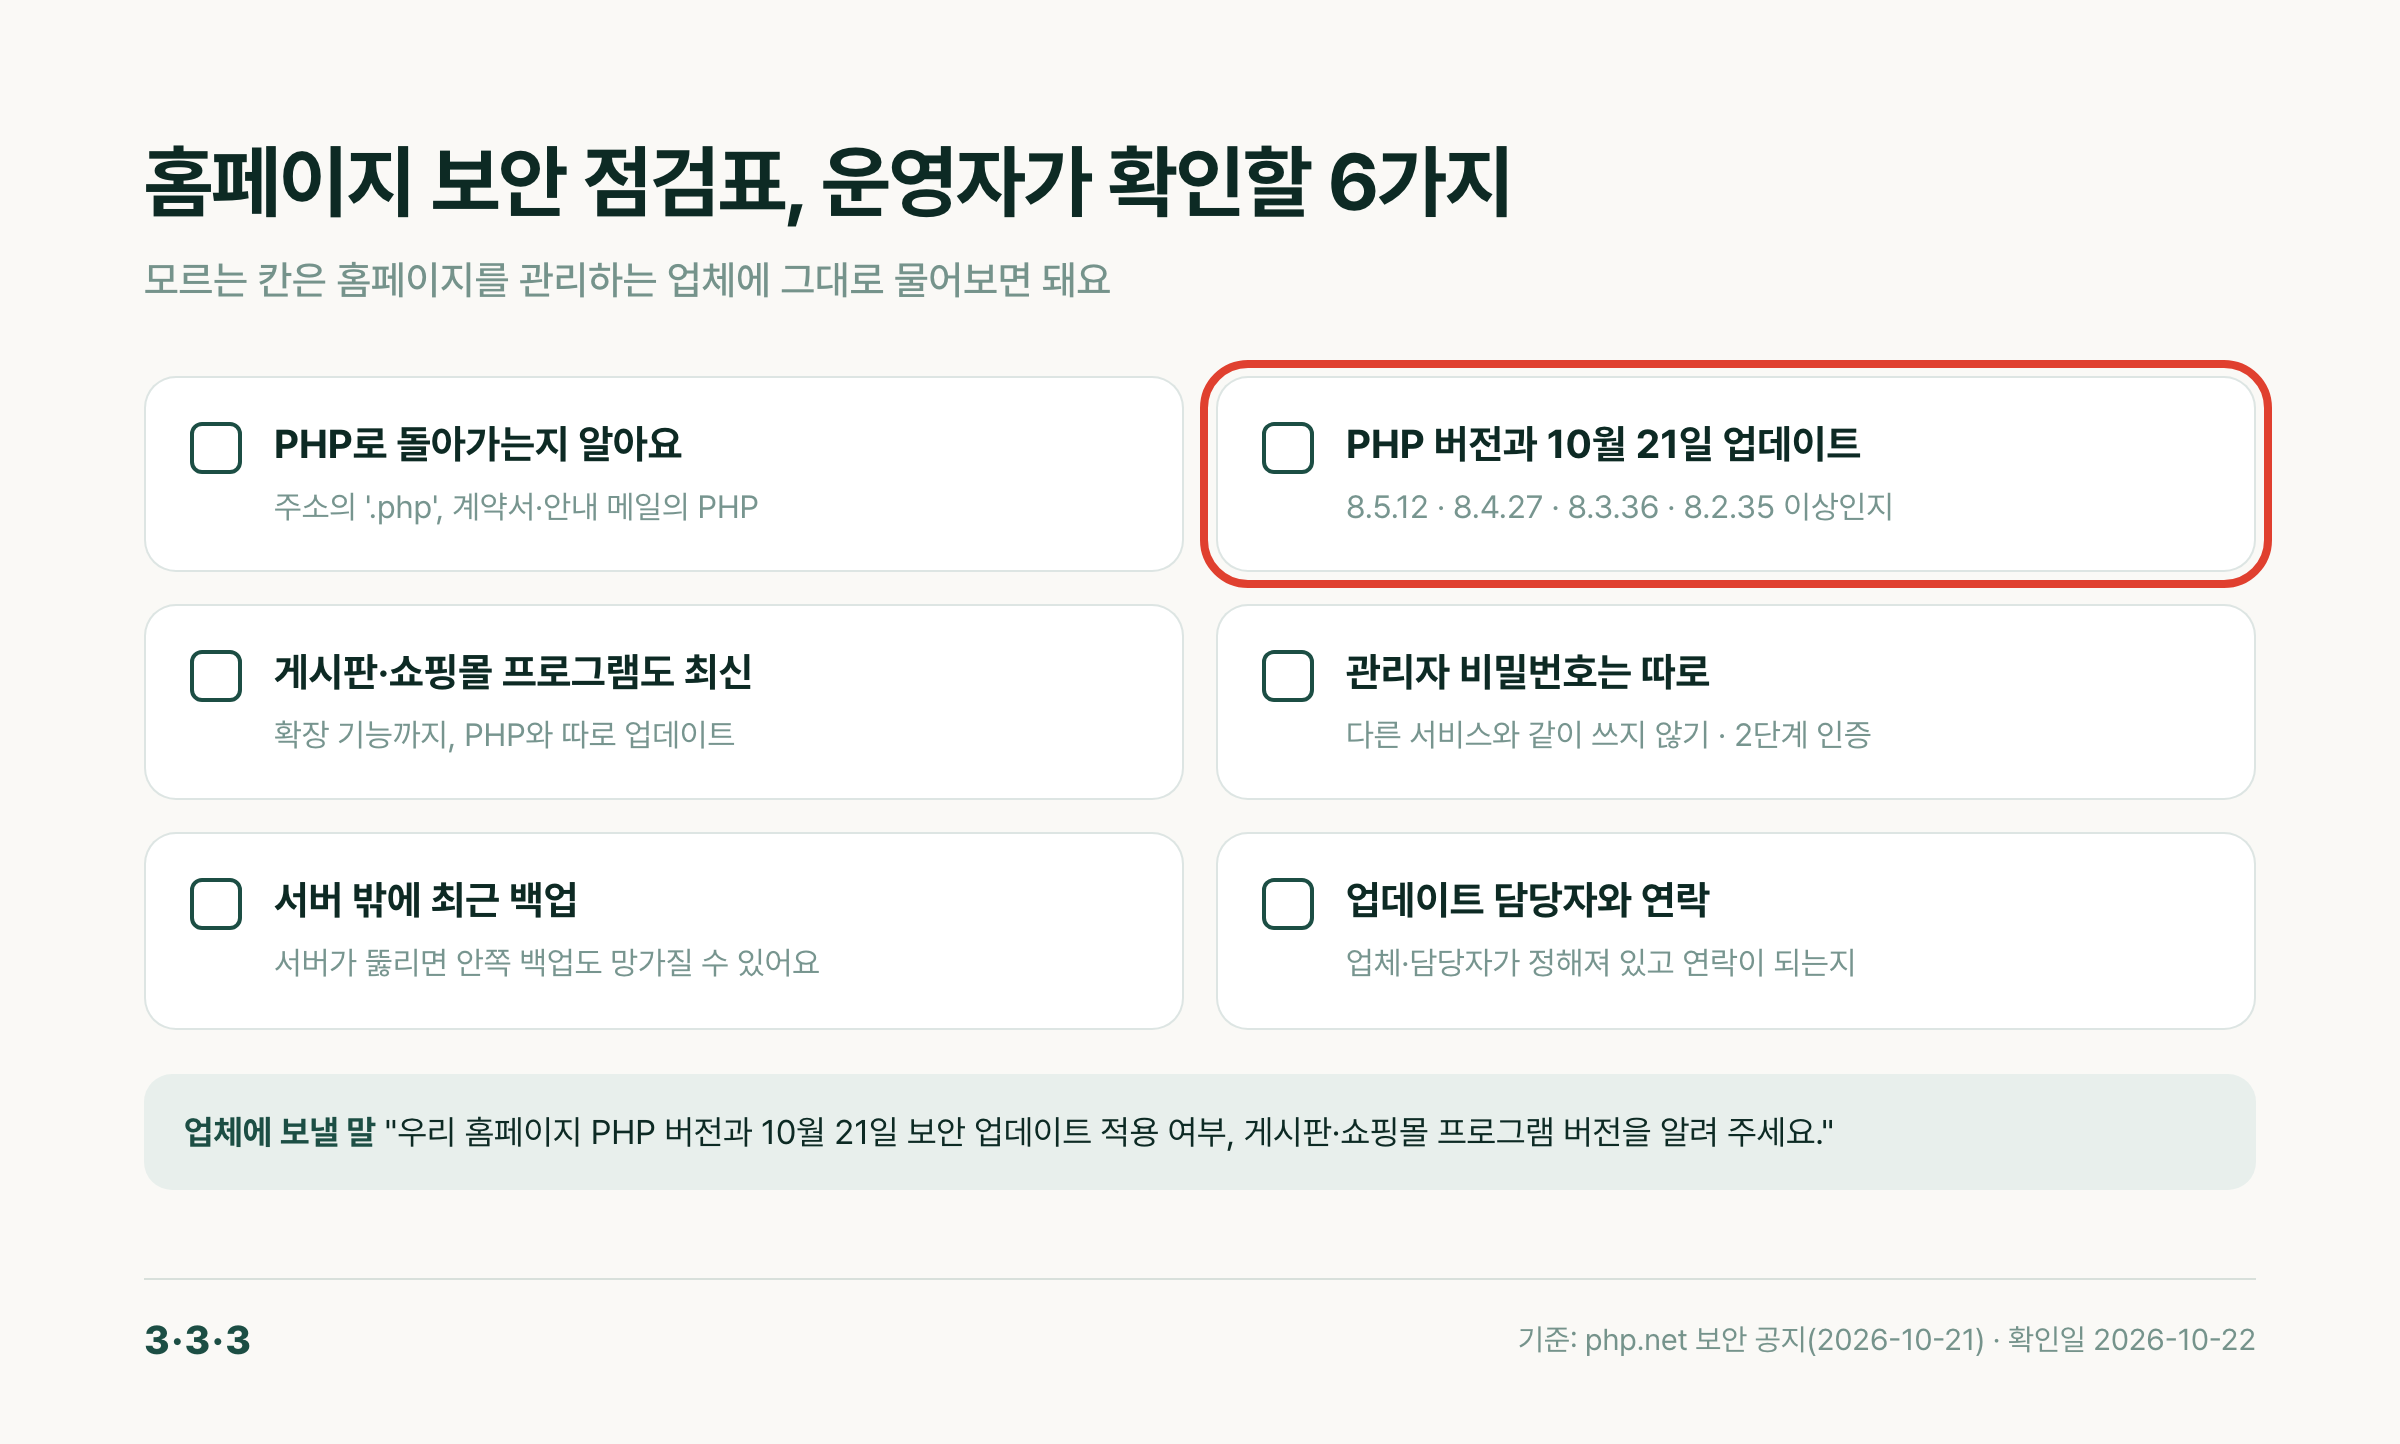
웹사이트 해킹 확인, 이런 흔적을 봐요
해킹은 조용히 들어오는 경우가 많아요. 아래 중 하나라도 보이면 업체에 바로 알려요.
- 내가 올리지 않은 글·광고·링크가 홈페이지에 보이거나, 홈페이지에 들어가면 다른 사이트로 넘어가요.
- 검색 결과에 우리 홈페이지 주소로 엉뚱한 상품이나 광고 문구가 나와요. 구글 검색창에
site:우리홈페이지주소를 넣으면 구글에 등록된 우리 페이지가 모여 나오니, 만든 적 없는 페이지가 섞여 있는지 훑어봐요. - 방문자에게 크롬이 경고 화면을 띄운다는 얘기를 들었어요.
- 구글 서치 콘솔에 홈페이지를 등록해 두었다면 보안 문제 보고서를 열어 봐요. 구글이 찾은 해킹된 콘텐츠, 멀웨어, 방문자를 속이는 페이지 같은 문제가 여기에 나와요.
흔적이 보이면 서버 파일을 직접 지우기 전에 업체에 알리고 기록을 남겨 두세요. 지우면 어떻게 들어왔는지 찾기 어려워져요. 한국인터넷진흥원(KISA)의 118에서 해킹·개인정보침해 상담을 받을 수 있어요. 영리 목적으로 홈페이지를 운영한다면 침해사고를 신고해야 하는 경우가 있으니, 보호나라의 ‘침해사고 신고’ 안내도 확인해요.
정부 무료 보안 점검도 있어요
과학기술정보통신부와 KISA는 2026년 6월, AI 기반 사이버 위협에 대응해 중소기업 보안을 무료로 돕는 프로그램을 발표했어요. 그중 ‘공격표면 점검’은 외부에서 들어올 수 있는 길을 찾아 대응 방향을 알려 주는 점검인데, 보도에 따르면 중소기업이면 누구나 무료로 신청할 수 있어요. 신청은 보호나라와 지역정보보호센터에서 받아요. 신청 기간과 대상은 사업마다 다르니 보호나라에서 먼저 확인해 보세요.
업데이트가 어렵다면, 고칠까 새로 만들까
오래된 PHP에 맞춰 만든 홈페이지는 버전을 올리면 일부 기능이 멈출 수 있어요. PHP 7에서 8로 넘어갈 때는 PHP 문서가 호환되지 않는 변경 목록을 따로 둘 만큼 바뀐 게 많아요. 그래서 업데이트는 순서가 중요해요.
- 서버 밖에 전체 백업을 먼저 받아요.
- 업체에 “버전을 올리면 멈출 수 있는 기능”을 미리 확인해 달라고 해요.
- 가능하면 테스트 환경에서 먼저 올려 보고, 문제없으면 실제 홈페이지에 적용해요.
고칠 곳이 너무 많아 업데이트 비용이 새로 만드는 비용에 가깝다면, 이참에 지원 기간이 긴 버전으로 홈페이지를 새로 만드는 것도 방법이에요. 어느 쪽이든 업데이트를 미루는 동안 홈페이지가 열려 있다는 점은 같으니, 결정은 빨리 하는 게 좋아요.
삼삼삼에서 할 수 있는 것
홈페이지 유지보수 플랜에는 접속·보안 점검이 들어 있어요. 홈페이지가 안 열리거나 깨지면 조치하고, SSL·도메인·검색 노출 상태까지 확인해요. 그 밖의 작업은 범위와 비용을 먼저 확인해 안내해요(결제·환불 정책).
홈페이지가 오래 방치되는 건 만든 뒤 업데이트를 챙기는 사람이 없어서예요. 삼삼삼은 리뉴얼로 만든 홈페이지의 소스를 모두 직접 관리해서, 보안 업데이트가 나오면 홈페이지마다 따로 기다리지 않고 한꺼번에 적용할 수 있어요. 홈페이지는 각각 따로 운영돼서, 한 곳에 문제가 생겨도 다른 홈페이지로 번지지 않게 나뉘어 있어요. 리뉴얼은 12개월 약정으로 월 6만원(유지보수 포함)이고, 그 뒤에는 월 3만원 유지보수로 이어져요(리뉴얼 플랜).
지금 홈페이지가 걱정된다면 삼삼삼에 로그인해 상담에 홈페이지 주소와 궁금한 점을 남겨 주세요. 유지보수를 이용 중이라면 ‘유지보수 요청’ 메뉴의 ‘요청 등록’에서 올려도 돼요.